Messaggi privati e tutela dei minori: cosa prevede il Regolamento UE 2026/1881 su privacy e crittografia
Proteggere i minori dagli abusi sessuali online senza trasformare le comunicazioni private dei cittadini in uno spazio privo di tutele. È questo il delicato equilibrio affrontato dal Regolamento (UE) 2026/1881 del Parlamento europeo e del Consiglio, adottato il 24 luglio 2026.
Il provvedimento introduce una deroga temporanea ad alcune disposizioni europee sulla riservatezza delle comunicazioni elettroniche, consentendo a determinati fornitori di servizi di comunicazione di utilizzare volontariamente specifiche tecnologie per individuare e segnalare abusi sessuali online sui minori.
Ma attenzione: parlare semplicemente di “controllo dei messaggi privati” sarebbe fuorviante.
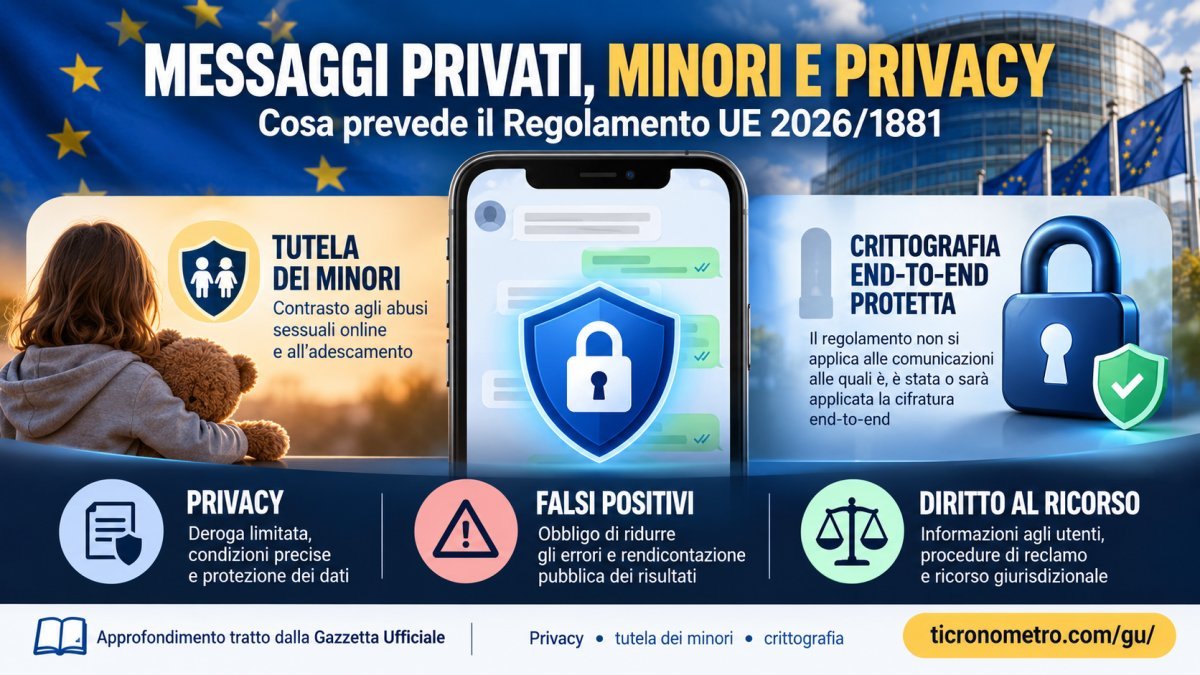
Il regolamento stabilisce limiti precisi, impone garanzie sulla protezione dei dati, affronta il problema dei falsi positivi, riconosce strumenti di reclamo e ricorso agli utenti e, soprattutto, esclude dal proprio campo di applicazione le comunicazioni alle quali è, è stata o sarà applicata la cifratura end-to-end.
Perché l’Unione Europea è intervenuta
Il punto di partenza è la direttiva europea 2002/58/CE sulla vita privata e le comunicazioni elettroniche.
Le comunicazioni elettroniche godono infatti di specifiche tutele di riservatezza.
Parallelamente, alcuni fornitori di servizi digitali utilizzano tecnologie per individuare materiale relativo ad abusi sessuali sui minori e possibili casi di adescamento.
Il problema giuridico nasce dal fatto che analizzare dati collegati alle comunicazioni può interferire con diritti fondamentali quali la vita privata, la riservatezza delle comunicazioni e la protezione dei dati personali.
L'Unione europea ha quindi previsto una deroga, cioè un'eccezione rispetto alla disciplina ordinaria, ma limitata nel tempo e sottoposta a precise condizioni.
Non si tratta di eliminare le norme sulla privacy.
Si tratta di permettere determinate attività esclusivamente nell'ambito stabilito dal regolamento.
Quali servizi sono interessati
La norma riguarda i cosiddetti servizi di comunicazione interpersonale indipendenti dal numero.
È un'espressione tecnica che può sembrare complicata.
In termini semplici, la Gazzetta ricorda che in questa categoria possono rientrare, per esempio, servizi di messaggistica, posta elettronica basata sul web e servizi Voice over Internet Protocol.
Il regolamento consente ai fornitori interessati di utilizzare volontariamente tecnologie specifiche per due finalità principali: individuare e rimuovere materiale di abuso sessuale sui minori e segnalarlo alle autorità o alle organizzazioni competenti; individuare possibili casi di adescamento di minori e segnalarli.
La parola fondamentale è volontariamente.
Il regolamento crea una deroga che i fornitori possono utilizzare rispettando le condizioni previste: non stabilisce, con questa disciplina, un obbligo generalizzato per ogni servizio digitale di analizzare tutte le conversazioni degli utenti.
Non significa che qualcuno possa leggere liberamente tutti i messaggi
Questo è probabilmente il punto più importante per il cittadino.
Il regolamento non può essere riassunto con la frase “l'Europa autorizza a leggere i messaggi privati”.
Il trattamento deve essere strettamente necessario per le finalità previste dalla norma.
Deve inoltre essere proporzionato e limitato alle tecnologie utilizzate per quelle finalità.
Anche i dati interessati devono essere circoscritti ai dati sul contenuto e ai relativi dati sul traffico strettamente necessari.
Per la scansione del testo, il regolamento stabilisce inoltre che le tecnologie utilizzate non debbano essere in grado di dedurre la sostanza del contenuto delle comunicazioni, ma soltanto di rilevare schemi ricorrenti che possano indicare possibili abusi sessuali online sui minori.
Cosa significa “tecnologia meno invasiva”
Il regolamento richiede che le tecnologie utilizzate siano conformi allo stato dell'arte e siano le meno invasive possibile per la vita privata.
Entra qui in gioco un altro importante concetto europeo: la protezione dei dati fin dalla progettazione e per impostazione predefinita.
In inglese viene spesso indicata con le espressioni privacy by design e privacy by default.
In pratica significa che la protezione dei dati non dovrebbe essere aggiunta alla fine come un accessorio.
Deve essere considerata già nel momento in cui viene progettato il sistema.
Pensiamo a un condominio che installa telecamere per contrastare i furti.
L'obiettivo può essere legittimo, ma questo non significa automaticamente poter installare telecamere dentro ogni appartamento.
Occorre scegliere una soluzione proporzionata allo scopo.
La stessa logica, con tutte le differenze del caso, aiuta a comprendere il principio applicato alle comunicazioni digitali.
Il nodo della crittografia end-to-end
Uno degli aspetti più rilevanti del Regolamento 2026/1881 riguarda la cifratura end-to-end.
La cifratura end-to-end è un sistema di protezione nel quale il contenuto della comunicazione viene cifrato in modo che, nelle condizioni previste dal sistema, possa essere letto dai partecipanti alla comunicazione.
Il regolamento è molto significativo su questo punto.
L'articolo 1 stabilisce che la disciplina non si applica alle comunicazioni interpersonali alle quali è, è stata o sarà applicata la cifratura end-to-end.
Le condizioni previste dall'articolo 3 ribadiscono l'esclusione.
Nelle premesse viene inoltre sottolineato che la cifratura end-to-end rappresenta uno strumento importante per garantire sicurezza e riservatezza delle comunicazioni e che un suo indebolimento potrebbe essere sfruttato da soggetti con intenzioni malevole.
Il testo precisa quindi che nessun elemento del regolamento deve essere interpretato come diretto a vietare o indebolire la crittografia end-to-end.
Questo significa che il Regolamento 2026/1881, così come pubblicato nella Gazzetta analizzata, non può essere presentato correttamente come una norma che impone di “rompere” la crittografia dei servizi di messaggistica.
Anche l'audio è escluso
C'è un'altra limitazione importante.
Il regolamento stabilisce che la deroga non si applica alla scansione delle comunicazioni in forma di audio.
Anche questo dettaglio aiuta a comprendere quanto sia importante leggere il testo effettivo della norma invece di fermarsi a formule generiche come “controllo delle chat”.
Come possono essere individuati i contenuti
Nelle premesse del regolamento vengono descritte diverse tecnologie.
Per immagini e video può essere utilizzato, per esempio, il cosiddetto hashing.
Un hash può essere immaginato, semplificando, come una particolare impronta digitale informatica associata a un file.
Il sistema può confrontare l'impronta di un'immagine o di un video con quelle relative a materiale già identificato.
Il regolamento considera anche tecnologie utilizzate per rilevare possibili casi di adescamento di minori, spesso indicato con il termine inglese grooming.
Per queste tecnologie vengono richieste specifiche garanzie.
Il problema dei falsi positivi
Nessun sistema automatico è necessariamente infallibile.
Ed è qui che entra in gioco uno dei problemi più delicati: il falso positivo.
Un falso positivo si verifica quando una tecnologia segnala come sospetta una situazione che in realtà non costituisce l'abuso che il sistema sta cercando di individuare.
Immaginiamo un controllo automatico all'ingresso di un aeroporto.
Il sistema segnala una valigia perché ritiene di aver individuato qualcosa di vietato.
Dopo il controllo umano si scopre invece che l'oggetto era completamente innocuo.
Quello è, in termini semplici, un falso positivo.
Nel mondo delle comunicazioni digitali le conseguenze possono essere particolarmente delicate perché possono essere coinvolti contenuti personali, identità degli utenti e segnalazioni alle autorità.
Per questo il regolamento richiede che le tecnologie limitino il più possibile numero e tasso degli errori.
I fornitori devono inoltre rendere conto pubblicamente del numero e del tasso di falsi positivi delle diverse tecnologie utilizzate e delle misure adottate per ridurli.
Cosa succede se un contenuto viene rimosso per errore
La normativa non si limita alla tecnologia.
Prevede anche strumenti a tutela delle persone.
I fornitori devono predisporre procedure e meccanismi di ricorso adeguati che consentano agli utenti di presentare reclami.
Se un contenuto viene rimosso, un account viene bloccato oppure un servizio viene sospeso, l'utente deve ricevere informazioni sulle modalità per presentare ricorso.
Deve inoltre essere informato della possibilità di rivolgersi all'autorità di controllo e dell'esistenza del diritto a un ricorso davanti al giudice.
L'articolo 5 riconosce espressamente agli utenti il diritto a un ricorso giurisdizionale effettivo quando ritengano che i propri diritti siano stati violati a causa del trattamento dei dati effettuato nell'ambito del regolamento.
Gli utenti devono essere informati
C'è poi un obbligo di trasparenza.
I fornitori che utilizzano la deroga devono informare gli utenti in maniera chiara, visibile e comprensibile.
Devono spiegare di essersi avvalsi della deroga alle regole sulla riservatezza delle comunicazioni per le specifiche finalità previste.
Devono inoltre fornire informazioni sulla logica delle misure adottate e sull'impatto che queste possono avere sulla riservatezza delle comunicazioni.
Tra le informazioni rilevanti rientra anche la possibilità che determinati dati personali vengano condivisi con autorità di contrasto oppure con organizzazioni che agiscono nell'interesse pubblico contro gli abusi sessuali sui minori.
Per quanto tempo possono essere conservati i dati
Anche la conservazione dei dati è sottoposta a limiti.
Il principio generale è che i dati devono essere mantenuti soltanto per il tempo strettamente necessario alle finalità consentite.
Quando non sono più necessari devono essere cancellati.
Nel caso in cui venga individuato un presunto abuso sessuale online sui minori, il regolamento disciplina le finalità per le quali determinati dati possono essere conservati in sicurezza.
Tra queste rientrano la segnalazione alle autorità competenti, il blocco o la sospensione dell'account interessato, la creazione dell'hash del materiale identificato in maniera affidabile e la possibilità di gestire eventuali ricorsi.
Le premesse del regolamento indicano comunque che la conservazione non dovrebbe superare 12 mesi dalla scoperta del presunto abuso, ferme restando le altre disposizioni europee o nazionali eventualmente applicabili.
Chi controlla i controllori
Le autorità di protezione dei dati previste dal GDPR mantengono un ruolo centrale.
Sono queste autorità a monitorare il trattamento che rientra nell'ambito del regolamento, esercitando le competenze e i poteri previsti dalla normativa europea sulla protezione dei dati.
Per determinate tecnologie è inoltre prevista una valutazione d'impatto sulla protezione dei dati e una procedura di consultazione preventiva.
La valutazione d'impatto è, semplificando, un'analisi preventiva dei rischi che un trattamento può determinare per i diritti e le libertà delle persone.
È come effettuare una verifica di sicurezza prima di mettere in funzione un sistema particolarmente delicato.
I fornitori dovranno pubblicare dati sui risultati
Un elemento interessante per la trasparenza riguarda le relazioni periodiche.
Entro il 1° febbraio 2027 e successivamente entro il 31 gennaio di ogni anno, i fornitori interessati devono pubblicare e presentare una relazione all'autorità di controllo competente e alla Commissione.
Tra le informazioni richieste figurano il tipo e il volume dei dati trattati, il numero dei casi individuati, il numero dei reclami presentati dagli utenti, il loro esito, il numero e il tasso dei falsi positivi e le misure utilizzate per ridurre gli errori.
Devono inoltre essere indicate le politiche di conservazione dei dati e le organizzazioni con le quali sono stati condivisi dati nell'ambito del regolamento.
Questo consentirà di valutare non soltanto quante segnalazioni vengono effettuate, ma anche quanto siano accurate le tecnologie utilizzate.
Anche gli Stati devono pubblicare statistiche
Entro il 1° agosto 2027, e successivamente ogni anno, gli Stati membri devono rendere disponibili statistiche relative all'applicazione della normativa.
Tra queste figurano il numero complessivo delle segnalazioni trasmesse alle autorità nazionali competenti, il numero di minori identificati attraverso le attività previste dal regolamento e il numero degli autori di reato condannati.
La Commissione dovrà utilizzare queste informazioni per valutare il funzionamento della disciplina.
Entro il 1° febbraio 2028 è prevista una relazione sull'applicazione del regolamento destinata al Parlamento europeo e al Consiglio.
Tra gli aspetti da valutare figurano proprio la proporzionalità della deroga, i progressi tecnologici, l'accuratezza degli strumenti e la riduzione dei falsi positivi.
Fino a quando vale il regolamento
La disciplina è temporanea.
L'articolo 11 stabilisce che il regolamento entra in vigore il terzo giorno successivo alla pubblicazione nella Gazzetta ufficiale dell'Unione europea.
Soprattutto, stabilisce una scadenza precisa:
il Regolamento (UE) 2026/1881 si applica fino al 3 aprile 2028.
La natura temporanea è fondamentale per comprenderne la funzione.
Il provvedimento nasce infatti mentre è ancora in discussione un quadro giuridico europeo di più lungo periodo per la prevenzione e la lotta contro gli abusi sessuali online sui minori.
Cosa cambia concretamente per un cittadino
Per una persona che utilizza quotidianamente servizi di messaggistica o posta elettronica, il punto principale è che alcuni fornitori possono avvalersi della deroga prevista dal regolamento per utilizzare volontariamente tecnologie finalizzate esclusivamente al contrasto degli abusi sessuali online sui minori.
Questo però non elimina i diritti dell'utente.
La tecnologia deve rispettare condizioni precise.
Il trattamento deve essere necessario e proporzionato.
Devono essere adottate misure per ridurre i falsi positivi.
Gli utenti devono poter contestare decisioni che li riguardano.
Le autorità per la protezione dei dati mantengono poteri di controllo.
E le comunicazioni alle quali è, è stata o sarà applicata la cifratura end-to-end sono escluse dall'ambito della disciplina.
Cosa non dice il regolamento
È altrettanto importante chiarire ciò che dal testo non può essere ricavato.
Il regolamento non significa che ogni messaggio di ogni cittadino europeo debba essere obbligatoriamente letto.
Non autorizza qualsiasi trattamento dei dati per qualsiasi finalità.
Non elimina il GDPR.
Non elimina il diritto alla riservatezza.
Non autorizza l'utilizzo dei sistemi previsti per finalità commerciali o genericamente investigative estranee allo scopo della norma.
E non impone, in questo regolamento, l'indebolimento della crittografia end-to-end.
Il suo oggetto è molto più delimitato: creare una deroga temporanea e rigorosamente circoscritta per consentire determinate attività volontarie finalizzate alla lotta contro gli abusi sessuali online sui minori.
FAQ – Domande frequenti
L'Unione Europea potrà leggere tutti i nostri messaggi privati?
No. Questa non è una descrizione corretta del Regolamento 2026/1881. La norma introduce una deroga circoscritta per specifiche tecnologie utilizzate volontariamente dai fornitori e unicamente per le finalità previste contro gli abusi sessuali online sui minori.
WhatsApp, Signal o altri servizi con crittografia end-to-end devono eliminare la crittografia?
Il regolamento non impone questo. Il testo stabilisce che la disciplina non si applica alle comunicazioni alle quali è, è stata o sarà applicata la cifratura end-to-end e precisa nelle premesse che non deve essere interpretato come finalizzato a vietare o indebolire tale crittografia.
Possono essere analizzate anche le telefonate o i messaggi vocali?
Il regolamento stabilisce espressamente che non si applica alla scansione delle comunicazioni in forma di audio.
Che cosa succede se il sistema automatico sbaglia?
Il regolamento affronta espressamente il problema dei falsi positivi. Le tecnologie devono limitarli il più possibile e i fornitori devono predisporre procedure attraverso le quali gli utenti possano presentare reclami.
Se il mio account viene bloccato posso contestare la decisione?
Sì. Il regolamento prevede che l'utente venga informato sulle modalità di ricorso, sulla possibilità di presentare un reclamo all'autorità di controllo e sul diritto al ricorso giurisdizionale.
I dati possono essere conservati per sempre?
No. Il principio stabilito è quello della conservazione limitata a quanto strettamente necessario. Le premesse indicano inoltre, nei casi di presunto abuso individuato, un limite massimo di 12 mesi dalla scoperta, ferme restando altre disposizioni giuridiche applicabili.
Le piattaforme sono obbligate a utilizzare queste tecnologie?
Il Regolamento 2026/1881 disciplina l'utilizzo volontario delle tecnologie da parte dei fornitori che intendono avvalersi della deroga.
Chi controlla che le piattaforme rispettino queste regole?
Il trattamento è sottoposto al controllo delle autorità competenti per la protezione dei dati previste dal GDPR.
Quando scade questa disciplina?
Il regolamento si applica fino al 3 aprile 2028.
Paragone semplice per capire la norma
Immaginiamo un grande condominio nel quale si sono verificati reati molto gravi.
L'amministratore vuole utilizzare strumenti tecnologici per individuare situazioni precise di pericolo.
La legge gli concede una possibilità particolare, ma non gli consegna una chiave universale per entrare in tutte le abitazioni.
Gli strumenti devono avere uno scopo determinato, essere proporzionati, limitare gli errori e rispettare spazi che rimangono protetti.
Se il sistema accusa erroneamente un condomino, quella persona deve poter contestare la decisione.
Nel mondo digitale il principio è simile.
Il Regolamento UE 2026/1881 cerca di consentire strumenti contro un fenomeno gravissimo come l'abuso sessuale online sui minori, ma contemporaneamente costruisce una serie di limiti intorno alla deroga.
Ed è proprio questo equilibrio — protezione dei minori da una parte, privacy e diritti fondamentali dall'altra — il vero cuore della norma.
Documenti di Riferimento
Unione Europea